
ДЕТАЛЬНЫЙ АЛГОРИТМ МНОЖЕСТВА РЕАЛИЗАЦИЙ УГРОЗ ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ В МЕДИЦИНСКОЙ ИНФОРМАЦИОННОЙ СИСТЕМЕ
Приведен детальный алгоритм реализации угроз информационной безопасности к информационным ресурсам медицинских информационных систем, используемых при обработке персональных данных. Предложенный алгоритм разработан применительно к задачам обоснования требований к информационной безопасности содержит вербальное и статистическое описание основных этапов реализации угроз. В основу алгоритма положены результаты статистической обработки экспериментальных записей цифрового потока для типовых условий с использованием специализированных программных средств анализа. Предложен перечень зарегистрированных признаков для распознавания угроз информационной безопасности в цифровом потоке. Методика экспериментального анализа статистических характеристик реализаций угроз информационной безопасности состоит из следующих этапов: запись цифрового потока в сегменте локальной вычислительной сети, реализующей информационной безопасности, за представительный период времени, распознавание типов реализаций угроз информационной безопасности по признакам IP пакетов. Детальный алгоритм предназначен для разработки прогнозной «картины состояний природы», являющейся исходными данными процедуры нормирования требований к информационной безопасности методами принятия решений. Для формализации многофакторного характера реализаций угроз информационной безопасности предложен метод построения формальных моделей с использованием логических деревьев атак с присвоением дугам дерева числовых коэффициентов, имеющих временной смысл.
Развитие здравоохранения России направлено также и на повышение эффективности посредством широкого внедрения информационных технологий. При этом реализуются проекты по внедрению в поликлиниках и больницах электронных медицинских карт пациентов, предоставлению услуг «электронной регистратуры», созданию территориальных медицинских регистров и автоматизированных систем (АС) в здравоохранении (медицинских информационных систем (МИС). Эта качественно новая технологическая среда информационного взаимодействия в современной медицине создает также и множество новых проблем, связанных с обеспечением конфиденциальности медицинской информации и сохранением врачебной тайны и других персональных данных (ПДн) при их использовании. Гарантия защиты ПДн в учреждениях здравоохранения России также закреплена законодательно Федеральными законами.
Обоснование требований к системам обеспечения информационной безопасности (ИБ), реализующим защиту ПДн, является одним из ключевых этапов, выполняемых при разработке МИС. Работа по обоснованию требований к ИБ регламентируется большим количеством нормативных документов. В частности руководящими документами Федеральной службы технического и экспортного контроля (ФСТЭК) России, стандартами [1], ведомственными приказами и инструкциями. Методологической основой обоснования требований к ИБ в России являются нормативные документы ФСТЭК России. При этом используется классификационный подход, заключающийся в сопоставлении функций защиты реализуемых в системе защиты информации (СЗИ) с перечнем функций защиты обязательных к реализации для определенного класса защищенности или профиля защиты. При использовании классификационного подхода обоснования требований полнота непротиворечивость модели защиты обеспечивается использованием периметрового подхода. Подробное изложение периметровой модели при обосновании требований к СЗИ приведено в [2-5].
Как показано в [3], классификационные методы обоснования требований к СЗИ обладают рядом недостатков. В частности классификационные методы не позволяют применять методы технического синтеза в области ИБ при проектировании АС, широко используемые при их проектировании по другим аспектам. В этой связи перспективным видится переход от классификационных подходов к подходам, основанным на оценке эффективности СЗИ, нормировании требований [3]. При этом традиционная пе-риметровая модель защиты, основанная на вербальном умозрительном описании реализации угроз ИБ, не удовлетворяет требованиям метода нормирования.
Периметровая модель привязывается к уязвимостям объекта защиты - МИС. При этом не рассматриваются конкретные реализации угроз ИБ (последовательность реализации различных этапов, вероятностные и временные характеристики, возможные варианты и их цели, механизм возникновения ущербов).
Таким образом, исходя из потребности научных основ технического синтеза при проектировании подсистем обеспечения безопасности МИС, целью статьи является разработка детального типового алгоритма реализации угроз несанкционированного доступа (НСД) в терминах конкретных способов реализаций угроз ИБ и программных средств для их осуществления. Детальный алгоритм разрабатывается в интересах формирования «картины состояний природы» при решении задачи нормирования требований к ИБ методами принятия решений.
Последовательность реализации угроз ИБ можно составить, используя разработанную конфликтно-динамическую модель [4] и специальную литературу [3]. Алгоритм реализации угроз ИБ условно можно разделить на три этапа.
- 1. Сбор информации о топологии и принципах функционирования АС. Он включает такие действия, как определение сетевой топологии, типа и версии операционной системы (ОС) разведываемого объекта, а также доступных сетевых и иных сервисов.
- 2. Непосредственное проникновение в автоматизированную систему. Проникновение подразумевает под собой преодоление средств защиты периметра и может реализовываться различными путями. Например, использованием уязвимости сервиса компьютера, реализующего защиту (запуск эксплойта). Такое содержание может задействовать так называемые «туннели» в средствах защиты информации, через которые затем возможно проникновение в МИС. К этому шагу можно отнести подбор пароля администратора или иного пользователя.
- 3. Установление контроля над автоматизированной системой. Установление контроля подразумевает получение прав администратора (root) и использование утилиту скрытого управления (backdoor, rootcit). При этом одним из основныхтребований к данному виду программ является скрытность ее использования в МИС. Таким образом, важнейшим компонентом любого руткита являются программы, скрывающие присутствие постороннего кода (например, кода басЫоог-программы), данных (файлов, каталогов, ключей реестра) и процессов.
Конкретные способы реализаций всех трех этапов с их полным описанием содержатся в базе данных компьютерных атак, ведущейся DARPA (DARPA Intrusion Detection Attacks Database) доступные в интернет по адресу www.II.mit.edu.
Детальный типовой алгоритм реализации НСД с использованием рассмотренных способов и содержательная часть этапов 1,2,3 типового алгоритма реализации НСД представлены в табл. 1.
Таблица I
Детальное описание реализаций угроз НСД
|
Наименование атаки |
Используемый сервис (протокол) |
Уязвимая операционная система |
Механизм реализации |
Среднее время реализации |
Цель реализации |
Краткое описание |
|
Сбор информации о топологии и п |
эинципах функционирования автоматизированной системы (Probes) |
|||||
|
Ipsweep |
ISMP |
Все |
Неправомерное использование |
Короткое. Полное сканирование TCP/IP портов од-ной компьютерной системы единицы минут. Идентификация сетевых маршрутов и открытых для использования сетевых служб до нескольких секунд. |
Поиск функционирующих СВТ |
Идентификация объекта НСД и исследование его тех-нического облика и характеристик отдельных компонен-тов - данных непосредственно о самих компьютерах, моду-лях, их составляющих и иной аппаратуре, используемой в компьютерной системе, конфигурации программноаппаратного обеспечения и средств защиты. |
|
Mscan |
множество |
Все |
Неправомерное использование |
Поиск известных уязвимостей |
||
|
Nmap |
множество |
Все |
Неправомерное использование |
Обнаружение открытых портов TCP/IP |
||
|
Saint |
множество |
Все |
Неправомерное использование |
Поиск известных уязвимостей |
||
|
Satan |
множество |
Все |
Неправомерное использование |
Поиск известных уязвимостей |
||
|
Непосредственное проникновение в автоматизированную систему (RemotetoLocalUserAttacks) |
||||||
|
Dictionary |
telnet, rlogin, pop, imap, ftp |
Все |
Неправомерное использование |
Среднее. Время подбора пароля от нескольких секунд до нескольких лет (в зависимости от предусмотренных мер защиты и производительности компьютерной системы или сети используемой для подбора пароля) |
Получение доступа с правами пользователя |
Вскрытие парольных систем защиты данных методами простого перебора и перебора по заданному словарю. |
|
Ftpwrite |
ftp |
Все |
Ошибки конфигурации и настройки |
Короткое |
Получение доступа с правами пользователя |
Получение доступа к компьютерной системе с правами пользователя с помощью с использованием анонимной программы передачи файлов misconfiguration |
|
Guest |
telnet, rlogin |
Все |
Ошибки конфигурации и настройки |
Получение доступа с правами пользователя |
Вариант атаки подбора по словарю. На плохо сконфигурированных системах учетная запись гостя достигается без пароля по умолчанию. Это одна из первых и простейших уязвимостей используемая при атаке. |
|
|
Imap |
imap |
Linux |
Ошибки при разработке программ |
Получение доступа с правами администратора (root) |
Организация канала доступа к информационным ресурсам с использованием атаки на переполнение буфера. |
|
|
Named |
dns |
Linux |
Ошибки при разработке программ |
Получение доступа с правами администратора (root) |
Получение доступа с правами администратора посредством подделывания ответов на DNS запрос. |
|
Продолжение таблицы 1
|
Наименование атаки |
Используемый сервис(протокол) |
Уязвимая операционная система |
Механизм реализации |
Среднее время реализации |
Цель реализации |
Краткое описание |
|
Phf |
http |
Все |
Ошибки при разработке программ |
Короткое |
Запуск команд от имени пользователя http |
Организация канала доступа к информационным ресурсам с использованием атаки основанной на применении CGI скрипта, выполняемого с более высоким уровнем привилегий на сервере. |
|
Sendmail |
smtp |
Linux |
Ошибки при разработке программ |
Большое |
Запуск команд от имени администратора |
Организация канала доступа к информационным ресурсам с использованием атаки на переполнение буфера почтового сервера |
|
Xlock |
X |
Все |
Ошибки конфигурации и настройки |
Среднее |
Обход парольной защиты |
В нападении Xlock удаленный атакующий получает локальный доступ, используя открытый авторизованным локальным пользователем X терминал. |
|
Xsnoop |
X |
Все |
Ошибки конфигурации и настройки |
Короткое |
Удаленное слежение за командной строкой |
Атака посредством наблюдения нажатия клавиши, обработанные незащищенным X сервером, чтобы попытаться получить информацию, которая может использоваться для получения локального доступа. |
|
Установление контроля над автоматизированной системой (UsertoRootAttacks) |
||||||
|
Eject |
Любая сессия пользователя |
Solaris |
Переполнение буфера |
Среднее |
Получение доступа с правами администратора (root) |
|
|
Ffbconfig |
Любая сессия пользователя |
Все |
Переполнение буфера |
Среднее |
Получение доступа с правами администратора (root) |
|
|
Fdformat |
Любая сессия пользователя |
Все |
Переполнение буфера |
Среднее |
Получение доступа с правами администратора (root) |
|
|
Perl |
Любая сессия пользователя |
Все |
Ошибки конфигурации и настройки |
Короткое |
Получение доступа с правами администратора (root) |
|
|
Ps |
Любая сессия пользователя |
Solaris |
Ошибки конфигурации и настройки |
Короткое |
Получение доступа с правами администратора (root) |
|
|
Xterm |
Любая сессия пользователя |
Linux |
Переполнение буфера |
Короткое |
Получение доступа с правами администратора (root) |
|
Методический подход к формализации конфликтно динамических процессов, происходящих при НСД, позволяющих в дальнейшем решать задачу нормирования требований к ИБ, предложен в [4].
Для формализации используется с использованием математического аппарата марковских процессов. При этом детальный типовой алгоритм реализации НСД формализуется графом, отображающим динамику выполнения всех этапов НСД всеми способами. В [3] получено аналитическое выражение для вероятности выполнения НСД для стационарного случая.
Результирующее выражение марковской модели предназначено для оценки целевой функции ИБ -вероятности реализации различных вариантов угроз и механизмов защиты в виде:
^=по-1/(>+Т4
м 7? A v<
Где i - этап реализации угрозы ИБ; j - способ i-ro этапа реализации имеет экспоненциальное распределение с параметром Л-; /3- - доля не обнаруживаемых СЗИ типовых угроз ИБ дляу'-го способа i-ro этапа реализации; v/ - параметр экспоненциального времени реализации действий по НСДу-го способа i-ro этапа реализации угрозы;
д/ - параметр экспоненциального времени нейтрализации обнаруженных действий j-ro способа i-го этапа реализации угрозы;
п,к,т - количество способов реализации угроз НСД первого, второго и третьего этапов.
Значения параметра Л7 определяются на основе статистической обработки цифрового потока в се-ти.Методика экспериментального анализа статистических характеристик реализаций угроз ИБ состоит в следующем [3].
- 1. Запись цифрового потока в локальной вычислительной сети (ЛВС) за представительный период времени с использованием tcpdump. Анализатор пакетов tcpdump является широко используемым средством, позволяющим исследовать трафик, передающийся в локальной сети. Вывод информации обо всех заголовках IP пакета и объеме его полезной информации выполняется в специальный log файл. Пример записанного цифрового потока представлен на рис. 1.
- 2. Распознавание типов реализаций угроз ИБ по признакам IP пакетов. При этом можно использовать имеющиеся СОВ. В частности бесплатный фильтр для обработки данных Snort (http://snort.source-fire.сот/). К системе Snort существует много дополнительных утилит, расширяющих ее функциональность. В частности Snort_stat - скрипт для статистического анализа журнала регистрации Snort. Пример перечня признаков, содержащихся в IP пакете, используемых для распознавания НСД представлен в табл. 2.
Примерный состав стенда для статистической обработки цифрового потока представлен на рис. 2.
Результаты статистической обработки экспериментальных записей цифрового потока для типовых условий с использованием рассмотренной методики доступны в интернет по адресу www.II.mit.edu.
Для оценки параметров можно воспользоваться методикой формализации угроз ИБ, разработанной в [4]. В качестве основополагающей конструкции здесь выступает иерархическое дерево G = (L, Е), где L= {/} - множество вершин дерева, E={es}, Е G II? | - множество дуг дерева. Каждая вершина дерева G ассоциируется с определенным действием нарушителя, при этом корень дерева обозначаетко-нечную цель информационной атаки, реализация которой может нанести значительный ущерб МИС.
Таким образом, на графе G имеется возможность составить множество возможных путей Gp - {gpr}, где каждый путь gpr представляет собой последовательность дуг (ех,ег,...еп) вида е. = (/.,/.),
l.f.eL, при этом конечная вершина дуги /(. одновременно является начальной вершиной дуги 1М.
Таблица 2
Перечень некоторых зарегистрированных признаков для распознавания угроз ИБ в цифровом потоке
|
№ п.п. |
Название признака |
Тип шкалы |
Описание |
|
1 |
duration |
continuous |
Длительность соединения |
|
2 |
protocol type |
discrete |
Тип протокола |
|
3 |
service |
discrete |
Сетевой сервис |
|
4 |
flag |
discrete |
Флаг отсутствия ошибки при соединении |
|
5 |
src bytes |
continuous |
Число байт, переданных от источника к получателю |
|
6 |
dst bytes |
continuous |
Число байт, переданных от получателя к источнику |
|
7 |
land |
discrete |
1 - если у соединения совпадает получатель и источник (host/port, 0-в противном случае |
|
8 |
wrong fragment |
continuous |
Число поврежденных фрагментов |
|
9 |
urgent |
continuous |
Число важных (urgent) пакетов |
|
10 |
hot |
continuous |
Число hot индикаторов |
|
11 |
num failed logins |
continuous |
Число ошибок при вводе пароля |
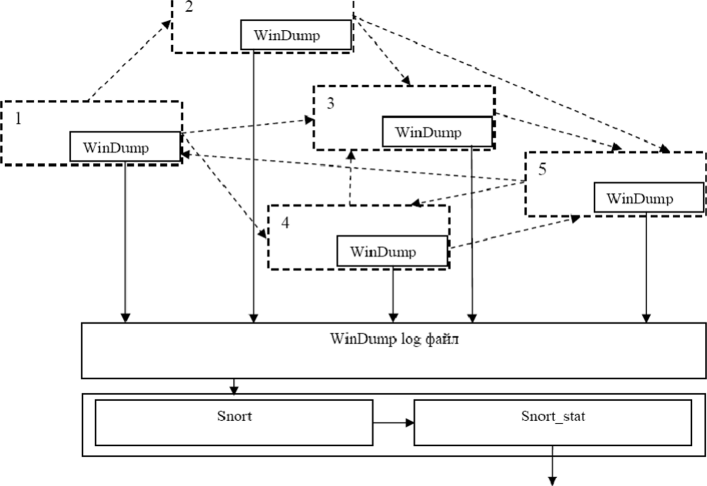
Рис. 1. Структурная схема стенда сбора и анализа статистических характеристик реализаций угроз ИБ АС, соответствующая структуре типовой АС
В качестве начальной вершины пути могут выступать листья дерева G, а в качестве конечной вершины - корень дерева G.
С семантической точки зрения каждая вершина дерева может трактоваться двумя способами:
- - вершина дерева обозначает совокупность действий нарушителя, причем все они выполняются для достижения конечной цели атаки (такие вершины именуются вершинами, построенными на основе логической связки «И»);
- - вершина дерева обозначает совокупность действий нарушителя, причем выполнения любого из-них достаточно для достижения конечной цели атаки (такие вершины называются вершинами, построенными на основе логической связки «ИЛИ»).
Деревья атак могут изображаться как в графическом, так и в текстовом виде. Корень этого дерева - вершина lQ&L~ обозначает действие нарушителя. Для выполнения этого действия злоумышленник первоначально должен осуществить все операции, которые обозначаются элементами {/,. е zK i. При этом последовательность действий, выполняемых нарушителем, определяется индексами вершин {/, е ?}ф„], т.е. первым выполняется действие, ассоциированное с вершиной Zj е ? , а последним - ln^L. С каждой дугой дерева сопоставляется параметр, имеющий смысл времени реализации НСД, соотнесенного с дугой. Тогда формальная модель угрозы ИБ будет иметь следующий вид:
С = (Д?,Г6);
L ~ {А)’^1’^2’’"А; }’ (2)
Е = {(А) ’ А ’ А)1 ХА) ’ ^2 ’ А)2 )v(A ’ lj j ty )} j
где t.j - время реализации, соответствующее дуге дерева атаки ij .
TG - среднее время реализации всего дерева атаки.
Построение деревьев атак и оценку параметров у/ можно осуществить на основе анализа материалов [4], содержащих детальное описание способов реализации НСД. Пример дерева атаки представлен на рис. 3.
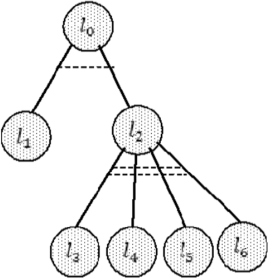
^0 — тип ОС удаленного компьютера определен или — тип ОС в составе идентификационного маркера
и2 — тип ОС огфеделеп посредством анализа ответов СВТ на нестандартные запросы
И ^3 — анализ ответа на fin пакет ^4 - анализ ответа на пакет с фальсифицированными значениями "зарезервированных" флагов ^5 - анализ ответа на пакет с некорректной комбинацией TCP флагов *о - анализ ответа на NULL пакет
Рис. 2. Пример дерева атаки определения типа операционной системы
Таким образом, детальный алгоритм реализации угроз НСД к информационным ресурсам МИС, разработанный применительно к задаче нормирования требований к ИБ, представляет собой совокупность логических деревьев атак с оценками параметра v/ и характеризуемых статистическими характеристиками их реализации я/ •
Литература
- 1. ГОСТ Р ИСО/МЭК 15408-2002. Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. М.: ИПК Издательство стандартов, 2002.
- 2. Макаров О.Ю., Хвостов В.А., Хвостова Н.В.Методика нормирования требований к информационной безопасности автоматизированных систем // Вестник Воронежского государственного технического университета. 2010. Т.6, №11. С. 47-51.
- 3. Методы и средства повышения защищенности автоматизированных систем: монография / Хвостов В.А. [и др.]; под общ.ред. д-ра техн, наук, проф. С.В. Скрыля и д-ра техн, наук, проф. Е.А. Рогозина Воронеж: Воронежский институт МВД России, 2013. 108 с.
- 4. Кисляк А.А., Макаров О.Ю., Рогозин Е.А., Хвостов В.А. Методика оценки вероятности несанкционированного доступа в автоматизированные системы, использующие протокол TCP/IP // Информация и безопасность. 2009. Т. 12, №2. С. 285-288.
- 5. Кисляк А.А., Макаров О.Ю., Рогозин Е.А., Хвостов В.А. Об одном способе формализации понятия стойкости функции безопасности ГОСТ ИСО/МЭК 15408 // Вестник Воронежского государственного технического университета. 2009. Т.5, №2 С. 94-98.
References
- 1. GOST R ISO/МЕК 15408-2002. Informatsionnaya tekhnologiya. Metody i sredstva obespecheniya be-zopasnosti. Kriterii otsenki bezopasnosti informatsionnykh tekhnologiy. Moscow: IPK Izdatel'stvo standartov; 2002. Russian.
- 2. Makarov О Yu, Khvostov VA, Khvostova NV. Metodika normiro vaniya trebovaniy k informatsi-onnoy bezopasnosti avtomatizirovannykh sistem. Vestnik Voronezhskogo gosudarstvennogo tekhnichesko-go universi-teta. 2010;6(l 1):47-51. Russian.
- 3. Khvostov VA, et al. Metody i sredstva povysheniya zashchishchennosti avtomatizirovannykh sistem: monografiya; pod obshch.red. d-ra tekhn. nauk, prof. S.V. Skrylya i d-ra tekhn. nauk, prof. E.A. Rogozina Voronezh: Voronezhskiy institut MVD Rossii; 2013. Russian.
- 4. Kislyak АА, Makarov OYu, Rogozin ЕА, Khvostov VA. Metodika otsenki veroyatnosti nesanktsio-nirovannogo dostupa v avtomatizirovannye sistemy, ispol'zuyushchie protokol TCP/IP. Informatsiya i bezopas-nost'. 2009;12(2):285-8. Russian.
- 5. Kislyak AA, Makarov OYu, Rogozin EA, Khvostov VA. Ob odnom sposobe formalizatsii ponyatiya stoykosti funktsii bezopasnosti GOST ISO/MEK 15408. Vestnik Voronezhskogo gosudarstvennogo tekh-nicheskogo universiteta. 2009;5(2):94-8. Russian.
